Chat Control prolongé jusqu'en 2028 : comment vos messages sont scannés et qui est concerné
Le Parlement européen échoue à bloquer le scan volontaire des messageries : la dérogation ePrivacy court jusqu'au 3 avril 2028
- N°
- 074
- Publié
- Mis à jour
- Lecture
- 8 min
- Sources
- 14
- Auteur
- N. Verlhiac
 Fig. 074
Sommaire · 5 sections
Le jeudi 9 juillet 2026, le Parlement européen a acté, un peu malgré lui, la prolongation de « Chat Control 1.0 » jusqu’au 3 avril 2028. Derrière ce surnom se cache la dérogation à la directive ePrivacy qui autorise les plateformes (messageries, webmails, réseaux sociaux) à scanner volontairement les communications non chiffrées de leurs utilisateurs pour détecter des contenus pédocriminels, sans mandat judiciaire ni soupçon préalable.
Le paradoxe de ce vote mérite qu’on s’y arrête : une majorité d’eurodéputés s’est prononcée contre la prolongation (314 voix pour le rejet, 276 contre, 17 abstentions), et le texte est pourtant passé. En seconde lecture, rejeter la position du Conseil exige la majorité absolue des membres du Parlement, soit 361 voix sur 720, un seuil que les opposants n’ont pas atteint dans un hémicycle clairsemé à la veille de la pause estivale.
Au-delà de la mécanique institutionnelle, ce qui intéresse les utilisateurs et les entreprises tient en trois questions concrètes : comment ce scan fonctionne-t-il réellement, quels services sont concernés, et qu’est-ce que cela change pour la confidentialité de vos échanges, personnels comme professionnels ?
Dans cet article, vous découvrirez :
- Ce qui a été voté le 9 juillet 2026 et pourquoi le rejet a échoué malgré une majorité contre
- Le fonctionnement concret du scan volontaire des messages
- La liste des services concernés et de ceux qui échappent au dispositif
- Les implications pour les entreprises et leurs communications sensibles
- L’état des négociations sur Chat Control 2.0, la version obligatoire toujours bloquée
Ce qui a été voté le 9 juillet 2026
Le texte prolongé est le règlement (UE) 2021/1232 du 14 juillet 2021, une dérogation temporaire à la directive ePrivacy (2002/58/CE) qui protège en principe la confidentialité des communications électroniques. Concrètement, ce règlement suspend deux protections clés, l’article 5(1) sur la confidentialité des communications et l’article 6(1) sur les données de trafic, pour permettre aux fournisseurs de détecter les contenus d’abus sexuels sur mineurs (CSAM, pour Child Sexual Abuse Material).
La chronologie récente explique la confusion qui entoure ce dossier :
- 29 avril 2024 : première prolongation de la dérogation (règlement (UE) 2024/1307), avec une échéance au 3 avril 2026
- 26 mars 2026 : le Parlement rejette une nouvelle prolongation par 311 voix contre 228 (92 abstentions)
- 3 avril 2026 : la dérogation expire, laissant les plateformes sans base légale européenne claire pour leurs scans volontaires
- 2 juillet 2026 : le Conseil adopte sa position en faveur d’une prolongation jusqu’au 3 avril 2028
- 7 juillet 2026 : à l’initiative du PPE (Parti populaire européen), le Parlement approuve de justesse une procédure d’urgence (331 pour, 304 contre, 11 abstentions)
- 9 juillet 2026 : la motion de rejet échoue (314 voix sur les 361 requises) ; le Parlement adopte en revanche des amendements, dont l’exclusion explicite des communications chiffrées de bout en bout
- 23 juillet 2026 : le Conseil approuve le texte amendé
- 28 juillet 2026 : le règlement (UE) 2026/1881 est publié au Journal officiel, la dérogation court jusqu’au 3 avril 2028
Important : en seconde lecture de la procédure législative ordinaire, le silence vaut consentement. Si le Parlement ne réunit pas la majorité absolue de ses membres pour rejeter ou amender la position du Conseil, celle-ci est réputée adoptée. C’est ce qui a fait échouer le rejet : 113 eurodéputés absents ont pesé autant que des voix favorables. Le Parlement a toutefois amendé la position du Conseil, qui a approuvé ces amendements le 23 juillet.
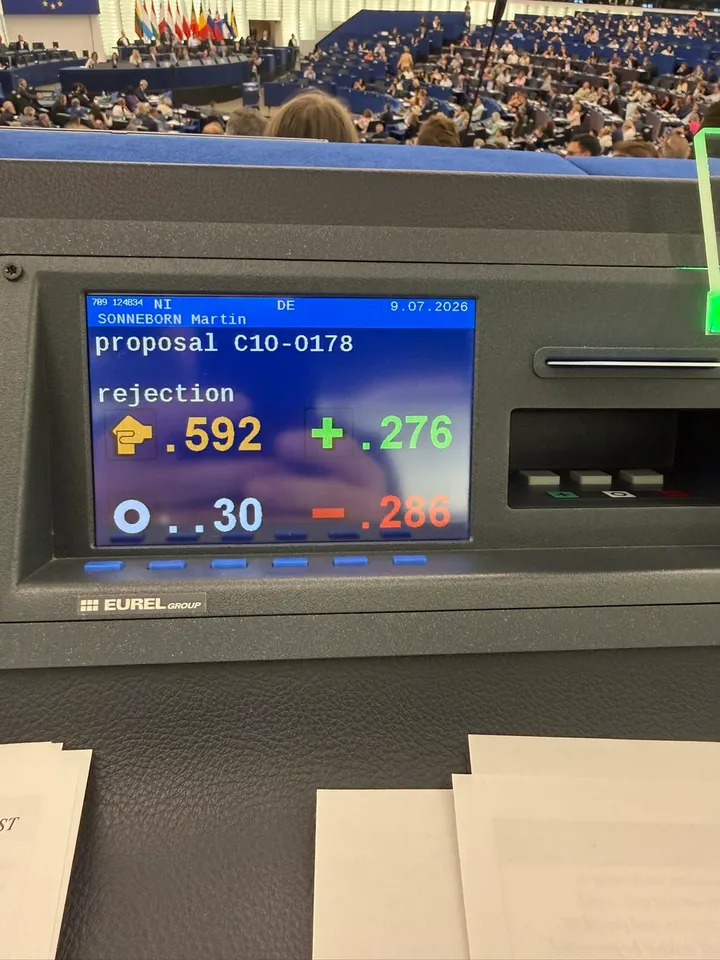
L’ancien eurodéputé Patrick Breyer, figure de l’opposition à Chat Control, a dénoncé une manœuvre procédurale calculée avant la trêve estivale, le PPE ayant demandé dès le 17 juin à la présidente Roberta Metsola de relancer le dossier via cette procédure d’urgence rarement utilisée.
Comment fonctionne le scan volontaire, concrètement
Premier point essentiel : la dérogation autorise mais n’oblige rien. Chaque fournisseur décide s’il scanne ou non, ce qui explique le surnom de « surveillance au bon vouloir de l’industrie » que lui donnent ses détracteurs. Dans les faits, les grands acteurs américains (Meta, Google, Microsoft, Apple pour l’email) pratiquent ce scan de longue date sur leurs services grand public.
Les trois familles de technologies utilisées
Le hachage perceptuel constitue le socle du dispositif. Chaque image ou vidéo connue des bases de contenus pédocriminels (comme celle du NCMEC, le centre américain pour les enfants disparus et exploités) possède une empreinte (un hash perceptuel), calculée par des outils comme PhotoDNA de Microsoft. Quand vous envoyez une photo via un service scanné, son empreinte est comparée à ces bases : en cas de correspondance, le contenu est signalé. Cette technique détecte uniquement des contenus déjà identifiés ; selon les chiffres cités par la presse spécialisée, environ 99 % des signalements de Meta concernent du matériel déjà connu.
Les classifieurs d’apprentissage automatique tentent d’identifier des contenus nouveaux, jamais répertoriés. C’est la partie la plus controversée techniquement, car elle produit davantage de faux positifs qu’une comparaison d’empreintes.
L’analyse textuelle vise la sollicitation d’enfants (grooming), c’est-à-dire les conversations où un adulte tente d’entrer en contact avec un mineur à des fins d’abus. Le règlement couvre explicitement cette détection, qui suppose d’analyser le contenu même des conversations.
Les garde-fous prévus par le texte
Le règlement encadre le dispositif : le traitement doit se limiter aux données strictement nécessaires, les technologies utilisées doivent être les moins intrusives possible, et les signalements sont transmis aux autorités compétentes ou à des organisations d’intérêt public comme le NCMEC, qui les relaie ensuite vers les polices nationales. Le Contrôleur européen de la protection des données (EDPS) a toutefois publié un avis demandant que la prolongation corrige les lacunes du dispositif et prévienne tout scan indiscriminé, signe que ces garde-fous restent jugés insuffisants par l’autorité de contrôle elle-même.
Ce que le scan ne fait pas
Le dispositif ne casse pas le chiffrement et n’impose aucune obligation de détection. Les services protégés par un chiffrement de bout en bout (E2EE) en sont explicitement exclus : le texte final écarte ces communications, ainsi que les communications audio, et précise qu’il ne peut être interprété comme interdisant ou affaiblissant ce chiffrement. De toute façon, le fournisseur n’ayant pas accès au contenu des messages, il n’aurait rien à scanner. Patrick Breyer lui-même le confirme : les conversations chiffrées de bout en bout, comme celles de WhatsApp, ont toujours été exemptées du dispositif.
Qui est concerné, qui ne l’est pas
La dérogation vise les services de communications interpersonnelles non fondés sur la numérotation : messageries instantanées, webmails, messageries de réseaux sociaux et de plateformes de jeu. Les SMS et les appels téléphoniques classiques, liés à un numéro, relèvent d’un autre régime juridique (nous avons détaillé ces règles dans notre article sur les écoutes téléphoniques en France).
Services susceptibles d’être scannés (non chiffrés de bout en bout) :
- Les emails Gmail et iCloud Mail, ainsi que la plupart des webmails grand public
- Les messages directs Instagram et Facebook lorsqu’ils ne sont pas encore couverts par le chiffrement de bout en bout
- Discord, Snapchat et les messageries intégrées aux plateformes de jeu comme Xbox Live
Services hors du périmètre (chiffrés de bout en bout) :
- WhatsApp et Signal, chiffrés par défaut
- iMessage d’Apple
- Les conversations Messenger et Instagram déjà migrées vers le chiffrement par défaut que Meta déploie progressivement, ce qui réduit d’ailleurs le périmètre réel du dispositif au fil des mois
Le point clé à retenir : ce n’est pas l’application qui compte, mais le canal. Un même groupe peut proposer des services scannés (Gmail) et des services non scannables (les conversations chiffrées de WhatsApp). Et l’utilisateur n’est jamais notifié individuellement qu’un scan est appliqué à son service : l’information se niche dans les politiques de confidentialité.
Pour comprendre pourquoi le chiffrement de bout en bout change tout dans cette affaire, notre article sur la compromission d’un compte Tchap détaille ce que ce chiffrement protège réellement, et ce qu’il ne protège pas.
Et pour les entreprises ?
Le débat public se concentre sur les particuliers, mais les implications professionnelles méritent l’attention des DSI, DPO et RSSI. Précision de méthode : les analyses qui suivent relèvent de notre lecture du dispositif, les sources officielles ne traitant pas ce volet.
Le vrai sujet est le shadow IT. La dérogation couvre des services que vos collaborateurs utilisent quotidiennement, parfois pour des échanges professionnels : un devis envoyé depuis un Gmail personnel, une coordination de projet sur Discord, un échange client via Instagram. Ces contenus transitent par des systèmes d’analyse automatisée, avec un risque résiduel de faux positif : un document mal classé par un algorithme peut être soumis à une revue humaine chez le fournisseur ou un organisme tiers, hors de tout contrôle de votre organisation.
Les offres entreprise obéissent à d’autres règles. Google Workspace ou Microsoft 365 sont encadrés par des contrats de sous-traitance (DPA) au sens du RGPD, avec des engagements de confidentialité spécifiques qui diffèrent des conditions grand public. La frontière entre les deux mondes est pourtant poreuse dès qu’un collaborateur bascule sur un compte personnel.
Les actions prioritaires pour les DPO et RSSI :
- Cartographier les canaux de communication réellement utilisés dans l’organisation, en distinguant les services sous contrat entreprise des usages grand public tolérés
- Interdire explicitement les canaux grand public (webmails personnels, messageries de réseaux sociaux) pour les échanges contenant des données sensibles ou confidentielles, via la charte informatique
- Privilégier le chiffrement de bout en bout pour les échanges sensibles, en déployant des messageries adaptées à l’usage professionnel
- Relire les politiques de confidentialité des fournisseurs utilisés pour identifier ceux qui pratiquent le scan volontaire
- Suivre le dossier CSAR (Chat Control 2.0) qui, lui, pourrait imposer des obligations de détection touchant directement les outils d’entreprise
Chat Control 2.0 : le vrai combat reste à venir
La prolongation votée le 9 juillet ne doit pas être confondue avec le règlement CSAR (Child Sexual Abuse Regulation), surnommé « Chat Control 2.0 ». Proposé par la Commission en mai 2022, ce texte distinct prévoit de pouvoir imposer des obligations de détection aux plateformes, y compris potentiellement sur les services chiffrés via le client-side scanning, l’analyse des contenus directement sur l’appareil de l’utilisateur avant leur chiffrement.
Ce second texte reste bloqué. Le Conseil a péniblement arrêté une position partielle le 26 novembre 2025, avec quatre États membres votant contre (Tchéquie, Pologne, Slovaquie, Pays-Bas) et l’Italie s’abstenant. Début 2026, l’association européenne de défense des droits numériques EDRi estimait qu’un accord final restait éloigné, et les négociations interinstitutionnelles n’avaient toujours pas abouti au moment de la publication de cet article.
La société civile reste mobilisée sur les deux fronts : en février 2026, EDRi et 39 organisations avaient publié une lettre ouverte appelant les eurodéputés à rejeter toute prolongation de Chat Control 1.0, y voyant un précédent de normalisation de la surveillance des communications privées. La prolongation jusqu’en 2028 offre précisément aux colégislateurs deux années supplémentaires pour trancher le sort de la version obligatoire.
Cette séquence s’inscrit dans un mouvement plus large de recomposition du droit numérique européen, entre impératifs de protection et pression sur les acquis de la vie privée, que nous avions analysé à propos du Digital Omnibus et de l’assouplissement du RGPD.
Sources et références 14 sources
Textes officiels
Couverture presse du vote de juillet 2026
- [4] Next : Chat Control, le Parlement européen rétablit la surveillance volontaire des messageries (9 juillet 2026)
- [5] Next : retour de Chat Control 1.0, le Parlement européen vote la procédure d'urgence (7 juillet 2026)
- [6] Euronews : EU to extend temporary message scanning regime (7 juillet 2026)
- [7] Brussels Signal : European Parliament approves 'mini chat control' (juillet 2026)
- [8] EU Perspectives : Parliament forced back to the chat control question (juillet 2026)
Réactions institutionnelles et société civile
- [9] EDPS : l'extension des règles intérimaires doit corriger leurs lacunes et prévenir le scan indiscriminé (2026)
- [10] EDRi : lettre ouverte de 40 organisations contre la prolongation (23 février 2026)
- [11] Patrick Breyer : EU Parliament greenlights Chat Control 1.0 (9 juillet 2026)
- [12] Patrick Breyer : Procedural trick before summer recess (juillet 2026)
Chat Control 2.0 (règlement CSAR)
Notions de l'article
- Dérogation ePrivacy
- Règlement (UE) 2021/1232, surnommé « Chat Control 1.0 » : dérogation temporaire à la directive ePrivacy qui autorise, sans l'imposer, la détection volontaire de contenus d'abus sexuels sur mineurs par les messageries et webmails. Prolongée en 2024, puis jusqu'au 3 avril 2028 par le règlement (UE) 2026/1881.
- CSAM
- Child Sexual Abuse Material : images, vidéos ou autres contenus représentant des abus sexuels sur des mineurs, expression que les institutions et les organisations de protection de l'enfance préfèrent à « pédopornographie ». Leur détection repose sur la comparaison d'empreintes pour les contenus connus et sur des classifieurs pour les nouveaux.
- CSAR
- Proposition de règlement présentée par la Commission le 11 mai 2022 pour prévenir et combattre les abus sexuels sur enfants en ligne (Child Sexual Abuse Regulation), surnommée « Chat Control 2.0 ». Elle imposerait aux fournisseurs des obligations permanentes de détection, de signalement et de retrait, et reste en négociation.
- Chiffrement de bout en bout
- Chiffrement dans lequel seuls l'expéditeur et le destinataire détiennent les clés nécessaires pour lire un message ou un fichier. Le fournisseur du service ne voit passer que des données chiffrées et ne peut pas les remettre en clair, y compris à la demande d'une autorité.
- Shadow IT
- Ensemble des appareils, logiciels et services (messagerie, stockage en ligne, outils collaboratifs) utilisés pour le travail sans avoir été recensés ni validés par le service informatique. Ils échappent à la gestion des actifs, aux sauvegardes et à la supervision de l'organisation.
- RGPD
- Le règlement général sur la protection des données (règlement (UE) 2016/679) encadre tout traitement de données personnelles dans l'Union européenne. Applicable depuis le 25 mai 2018, il fixe des principes, des droits pour les personnes et des amendes pouvant atteindre 4 % du chiffre d'affaires mondial.
- Client-side scanning
- Analyse du contenu d'un message ou d'un fichier directement sur l'appareil de l'utilisateur, avant son envoi, pour le comparer à une base de contenus recherchés. Le chiffrement de bout en bout n'est pas cassé en tant que tel, mais le contenu est examiné en clair sur le terminal avant d'être chiffré.
Pour aller plus loin
- 073 Tchap : ce qu'une fuite via compte compromis révèle sur le chiffrement de bout en bout 04 Sécurité · 6 min
- 061 RGPD assoupli en 2025 : l'Europe cède-t-elle aux géants de l'IA ? 01 Gouvernance · 15 min
- 050 Les écoutes téléphoniques en France : Analyse des règles judiciaires et administratives Se protéger · 6 min
- 044 Comment la justice peut techniquement activer votre caméra ou micro de téléphone? Se protéger · 9 min